 家富正幸
2026年9月、WordPress本体に重大な脆弱性が見つかったというニュースが流れ、レンタルサーバー会社からも注意を呼びかけるお知らせが出ました。「うちの会社のサイトは大丈夫だろうか」と気になった方も多いのではないでしょうか。
この記事では、WordPressの脆弱性とは何か、どこに潜んでいるのか、自社のサイトに危険がないかをどの順番で確かめればよいのかを、できるだけやさしく説明します。あわせて、更新するだけで直る問題と、調べてみないと分からない問題の違いもお伝えします。
WordPressの脆弱性とは
脆弱性(ぜいじゃくせい)とは、プログラムの中にある「穴」のことです。作った人が意図していない使い方をされると、外から勝手にサイトを書き換えられたり、中のデータを読み取られたりするおそれがあります。
穴が見つかると、多くの場合は開発元が直したバージョン(修正版)を出します。つまり、脆弱性があること自体は珍しいことではなく、見つかった穴をきちんとふさいでいるかどうかが大切です。
WordPressのサイトで穴が見つかる場所は、大きく分けて次の4つです。
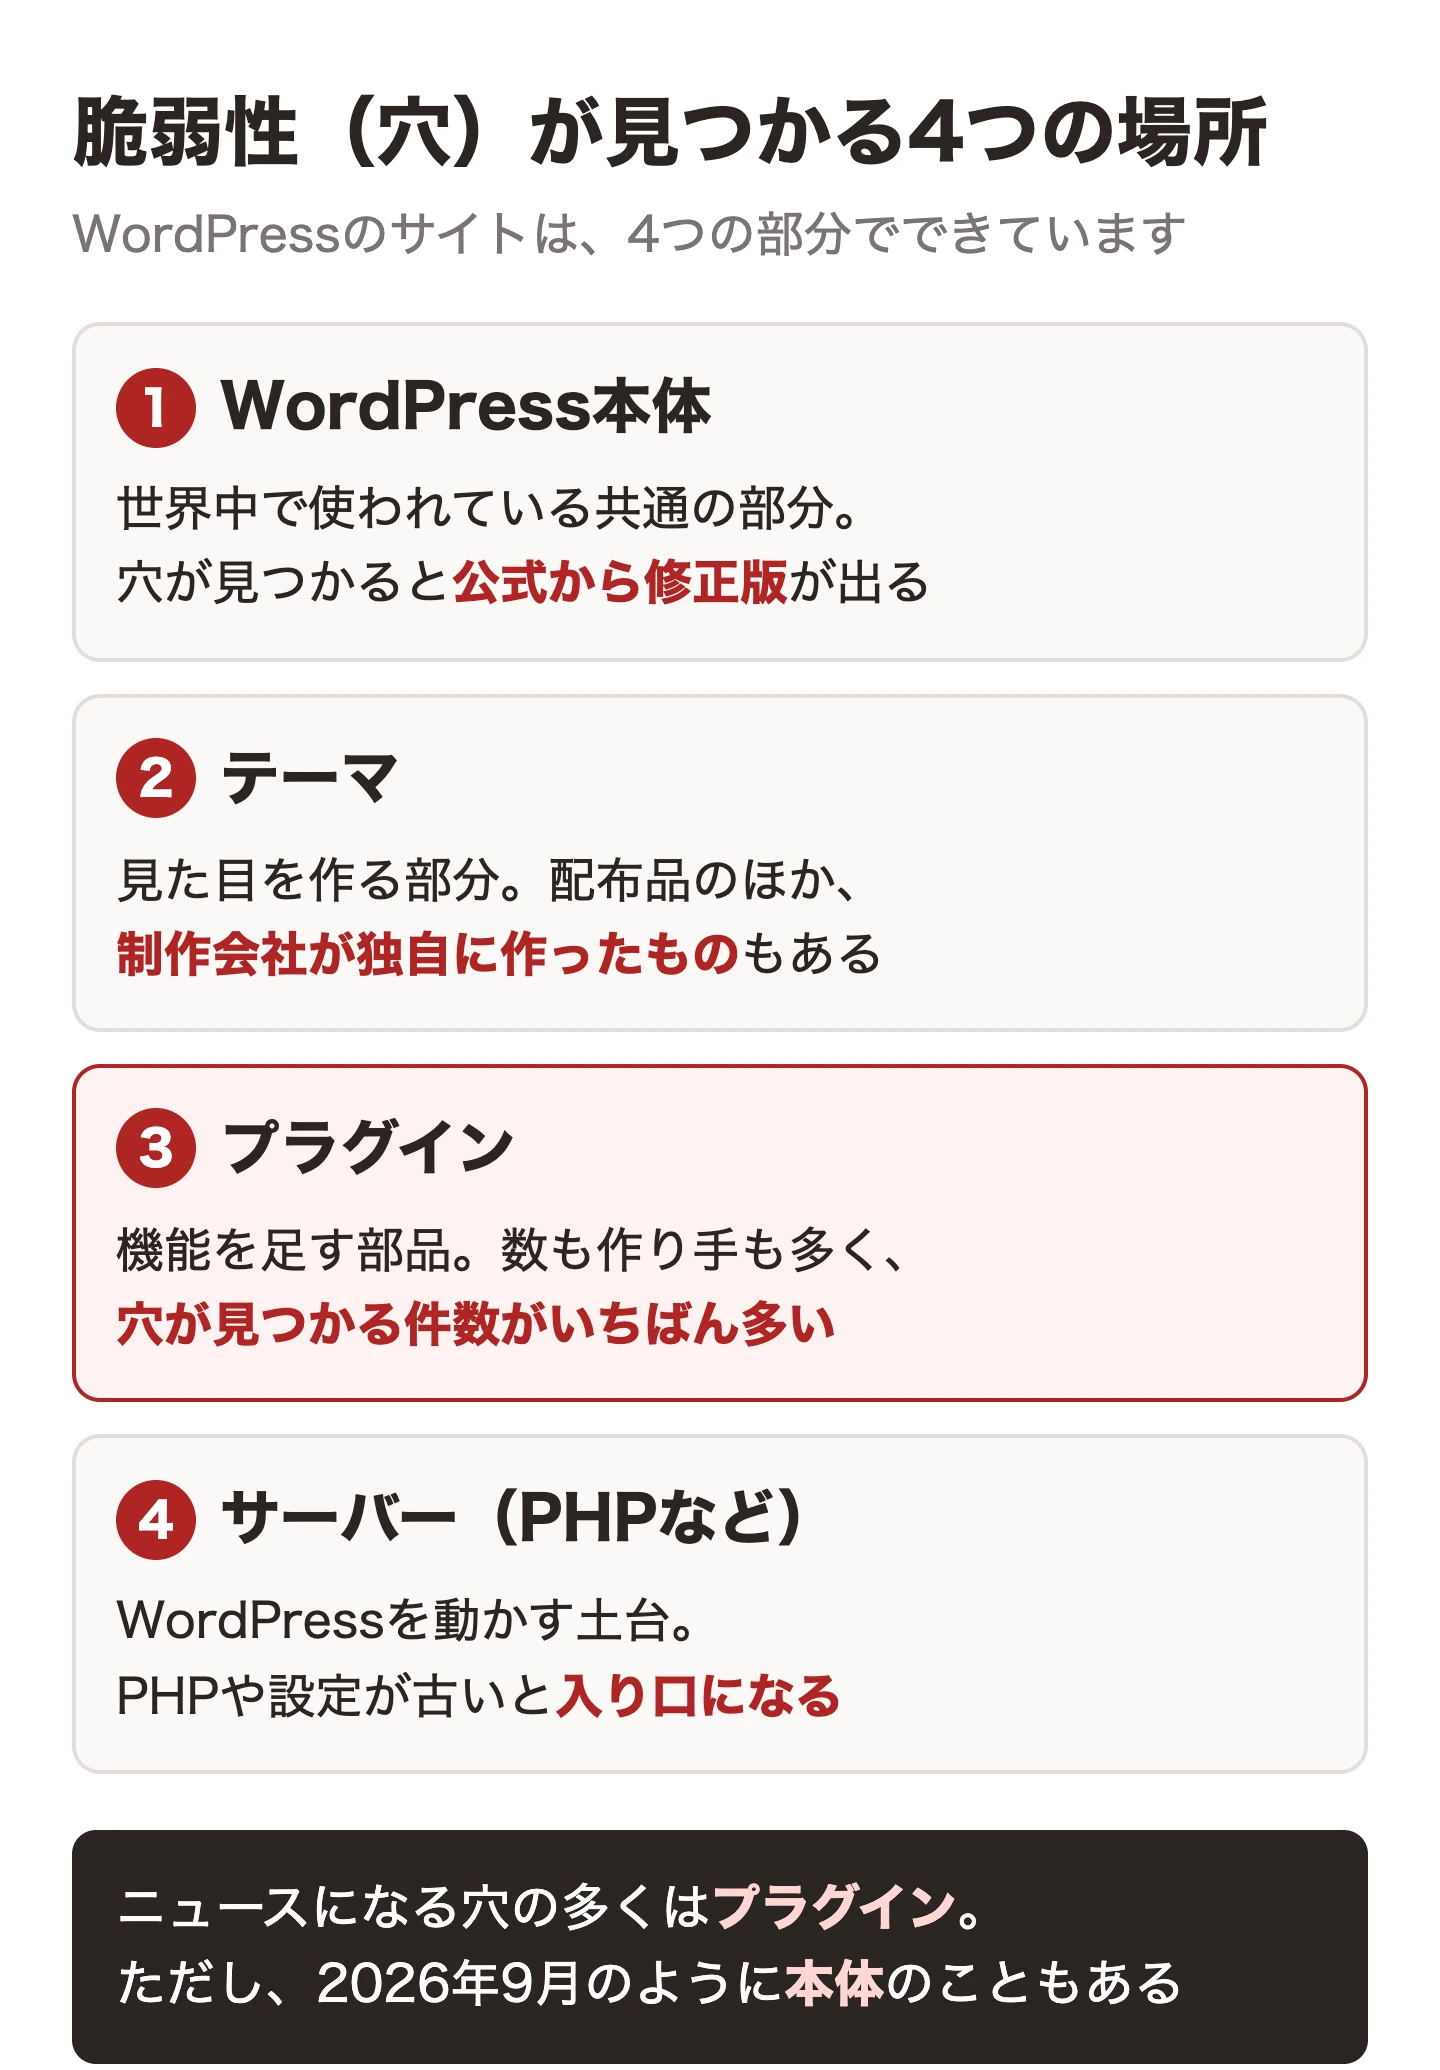
- WordPress本体:世界中で使われている共通の部分です。見つかると公式から修正版が出ます
- テーマ:見た目を作る部分です。配布・販売されているものと、制作会社が独自に作ったものがあります
- プラグイン:機能を足す部品です。数が多く、作り手もさまざまなので、穴が見つかる件数も多くなりがちです
- サーバー(PHPなど):WordPressを動かしている土台です。PHPという言語やサーバーの設定が古いと、そこが入り口になることがあります
ふだん「WordPressの脆弱性」と呼ばれているものの多くは、本体ではなくプラグインやテーマに見つかったものです。ただ、2026年9月のように、本体に重大な穴が見つかることもあります。
【2026年9月】WordPress本体で見つかった重大な脆弱性
2026年9月22日、WordPress本体の重大な脆弱性(番号:CVE-2026-87902)を直した修正版が公開されました。内容は次のとおりです(2026年11月18日時点の情報です)。
| 項目 | 内容 |
|---|---|
| 対象 | 4.7.0〜7.1.1 |
| 深刻度 | 重大(10点満点中9.2) |
| 修正版 | 7.1.2、7.0.6、6.9.9、6.8.10など |
| 必要なこと | 修正版へ更新する |
この穴は、ログインしていない人でも、ある条件がそろうとサーバーの中のプログラムを読み込ませることができる、というものでした。さらに、使っているテーマやサーバーの状態によっては、外から命令を実行されるおそれもありました。
攻撃が成り立つには、使っているテーマの中に名前が「page-」で始まるフォルダがあることなど、いくつかの条件がそろう必要があります。そのため、すべてのサイトがすぐに乗っ取られるわけではありません。ただ、修正版が出てから数時間のうちに、攻撃できるサイトを探す動きが観測され、翌日以降は実際に攻撃を試みた記録も報告されています。条件に当てはまるかを自分で判断するのは難しいため、まずは修正版へ更新することが大切です。
自分のサイトのバージョンを確かめるには、管理画面の「ダッシュボード」→「更新」を開きます。「現在のバージョン」が上の修正版より古ければ、更新が必要です。
WordPressは初期の設定では、セキュリティのための小さな更新を自動で入れます。ただし、自動更新を止めているサイトや、古い系列のまま運用しているサイトでは入っていないことがあります。サーバー会社が代わりに更新してくれる場合もありますが、対象は条件に当てはまるサイトだけのこともあるので、一度は自分の目で確かめておくと安心です。
WordPressが狙われやすい理由
WordPressは「脆弱性が多い」と言われることがありますが、WordPressそのものが特別に危ないわけではありません。狙われやすいのには、次の理由があります。
- 使っているサイトがとても多い:同じ穴が見つかれば、一度に多くのサイトを狙えます。攻撃する側から見ると「効率がよい」のです
- プログラムが公開されている:誰でも中身を読めるので、良い人が穴を見つけて直すのも早い一方、悪い人が穴を調べることもできます
- 手入れされていないサイトを機械で探せる:攻撃の多くは人が1つずつ狙うのではなく、プログラムが自動で「古いバージョンのまま」のサイトを探して回ります
つまり、狙われるのは「WordPressのサイト」というより、更新されずに放っておかれたWordPressのサイトです。アップデートを続けていれば、WordPressは企業のサイトでも安心して使えます。
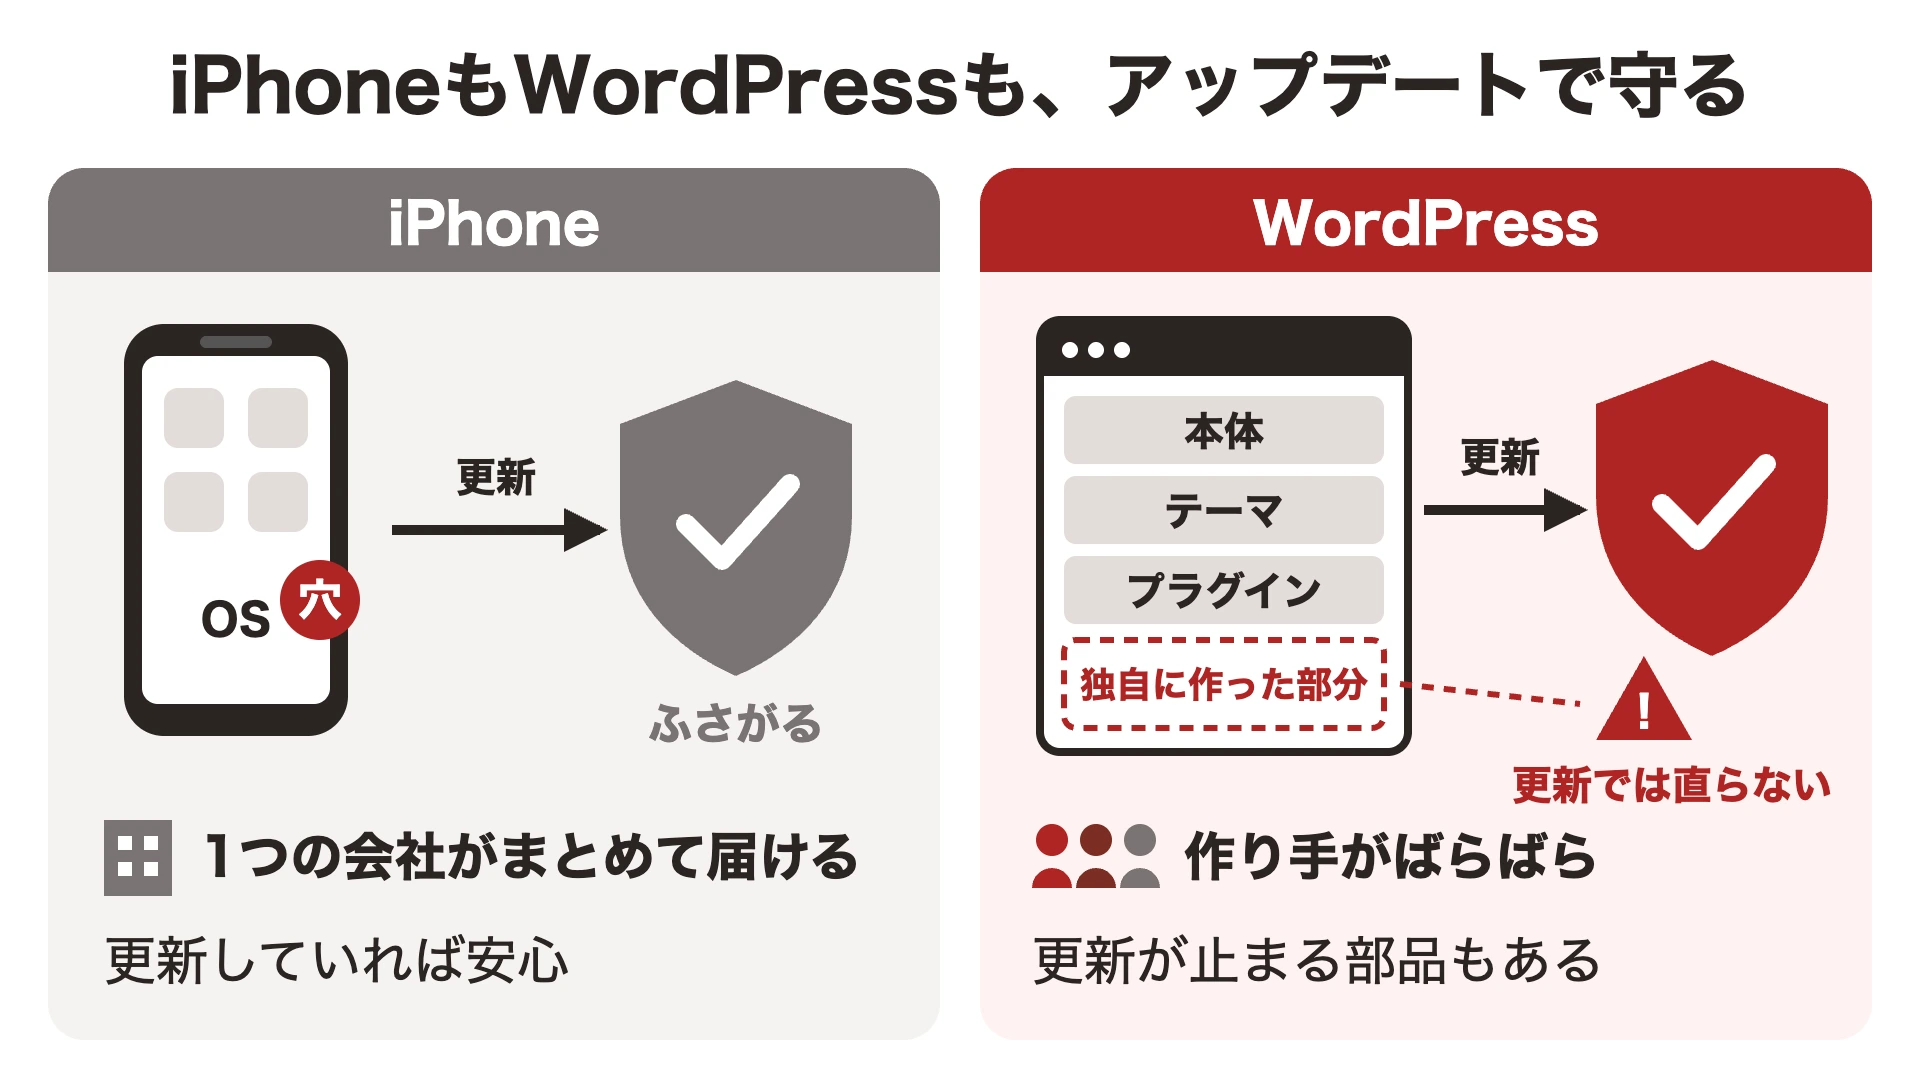
身近なものでたとえると、iPhoneと同じです。iPhoneのOS(基本ソフト)にも脆弱性は見つかりますが、そのたびにアップデートが配られ、更新していれば安心して使い続けられます。WordPressも、本体・テーマ・プラグインのアップデートを続けることで、危険を大きく減らせます。
ただ、iPhoneと違うところもあります。iPhoneはOSのアップデートを1つの会社がまとめて届けてくれますが、WordPressのプラグインは作り手がばらばらで、中には更新が止まってしまうものもあります。また、サイトに合わせて独自に作った部分は、アップデートでは直りません。この違いは、後の「原因はどこに?」で詳しく説明します。
脆弱性を悪用されると何が起きるか
穴を突かれたときに起こりうることは、主に次のとおりです。
- ページを書き換えられる:知らない文章や、別のサイトへのリンクを埋め込まれます。見た目は変わらず、裏側だけ書き換えられることもあります
- 情報を盗まれる:問い合わせフォームに届いた内容や、会員の情報、管理者のパスワードなどが読み取られるおそれがあります
- ほかへの攻撃の踏み台にされる:自社のサーバーから迷惑メールを送られたり、ほかのサイトへの攻撃に使われたりします。気づかないうちに「加害者」の側に立たされてしまいます
- 信用を失う:検索結果に「このサイトは危険です」と表示されたり、会社のドメインからのメールが届きにくくなったりします。取引先や採用への影響も小さくありません
被害そのものより、「いつから、どこまで漏れたのか」を調べて説明する手間のほうが大きくなることもあります。
自分のサイトに脆弱性があるか確かめる手順
いきなり難しいことをする必要はありません。次の順番で確かめると、どこに危険がありそうかの見当がつきます。
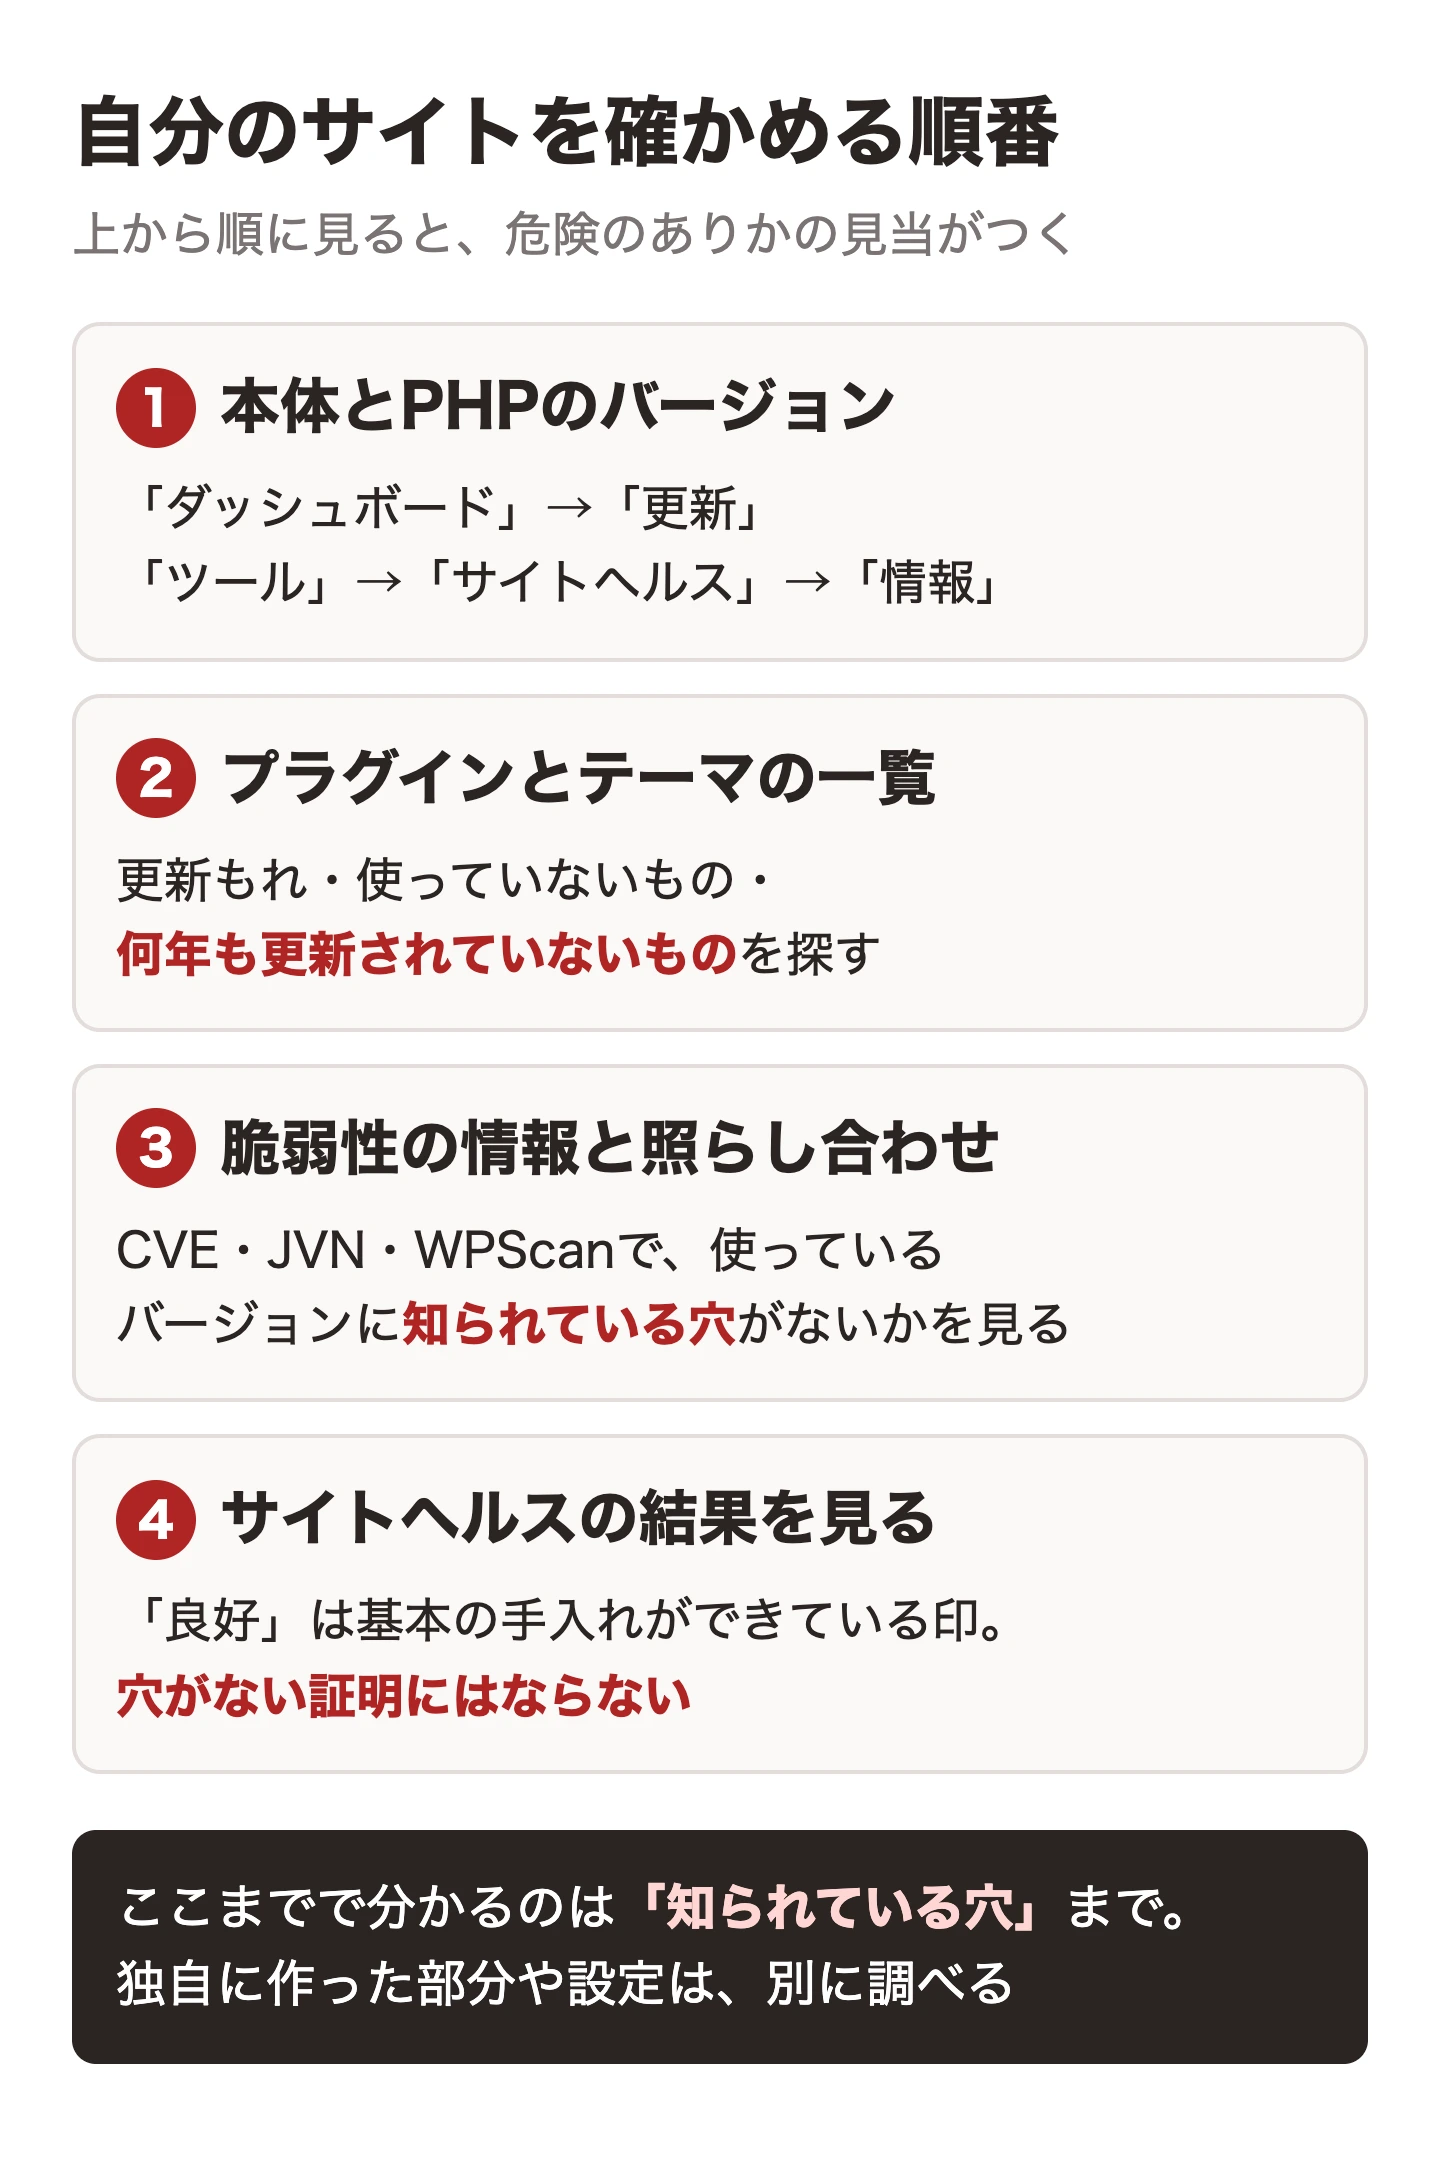
1. WordPress本体とPHPのバージョンを確かめる
本体のバージョンは、管理画面の「ダッシュボード」→「更新」で確かめられます。PHPのバージョンは「ツール」→「サイトヘルス」→「情報」タブの「サーバー」の欄に出ています。PHPが古いと、WordPressの新しいバージョンに更新できないこともあります(関連記事:WordPressのPHPのバージョンを確認する方法)。
2. プラグインとテーマの一覧を見直す
「プラグイン」の画面で、次の3点を確かめます。
- 更新が出ているのに、入れていないものはないか
- 使っていない(停止している)プラグインが残っていないか
- 何年も更新されていないプラグインはないか
停止しているプラグインも、ファイルがサーバーに残っていれば穴の入り口になりえます。使っていないものは削除しましょう(関連記事:WordPressのプラグインを整理する2ステップ)。
3. 脆弱性の情報と照らし合わせる
使っているプラグインやテーマに、穴が見つかっていないかを調べます。主な情報源は次のとおりです。
- CVE:見つかった脆弱性に付けられる、世界共通の番号です。ニュースで「CVE-2026-○○○○○」と出てくるのがこれです
- JVN(Japan Vulnerability Notes):日本の機関が運営している、脆弱性の情報サイトです。日本語で読めます
- WPScan:WordPressの本体・プラグイン・テーマに特化した脆弱性の情報集です。プラグインの名前で検索できます
プラグインの名前で検索し、使っているバージョンが「影響を受けるバージョン」に入っていないかを見ます。入っていれば、修正版へ更新するか、修正版が出ていなければ別のプラグインへの置きかえを考えます。
4. サイトヘルスで分かること・分からないこと
WordPressには「サイトヘルス」という、サイトの健康状態を確かめる機能があります(「ツール」→「サイトヘルス」)。
- 分かること:本体・プラグイン・テーマの更新が出ているか、PHPが古くないか、使っていないプラグインやテーマが残っていないか、通信が暗号化(https)されているか、など
- 分からないこと:プラグインやテーマに知られている穴があるか、独自に作った部分に穴がないか、サーバーやログインまわりの設定が安全か
サイトヘルスで「良好」と出ていても、それは「基本の手入れができている」という意味です。「穴がない」ことの証明にはならない点に注意しましょう。
原因はどこに?更新で直る問題と、調べないと分からない問題
ここが、いちばんお伝えしたいところです。脆弱性への対策というと「とにかく更新」と言われがちですが、実際には、更新だけで片づく問題と、そうでない問題があります。
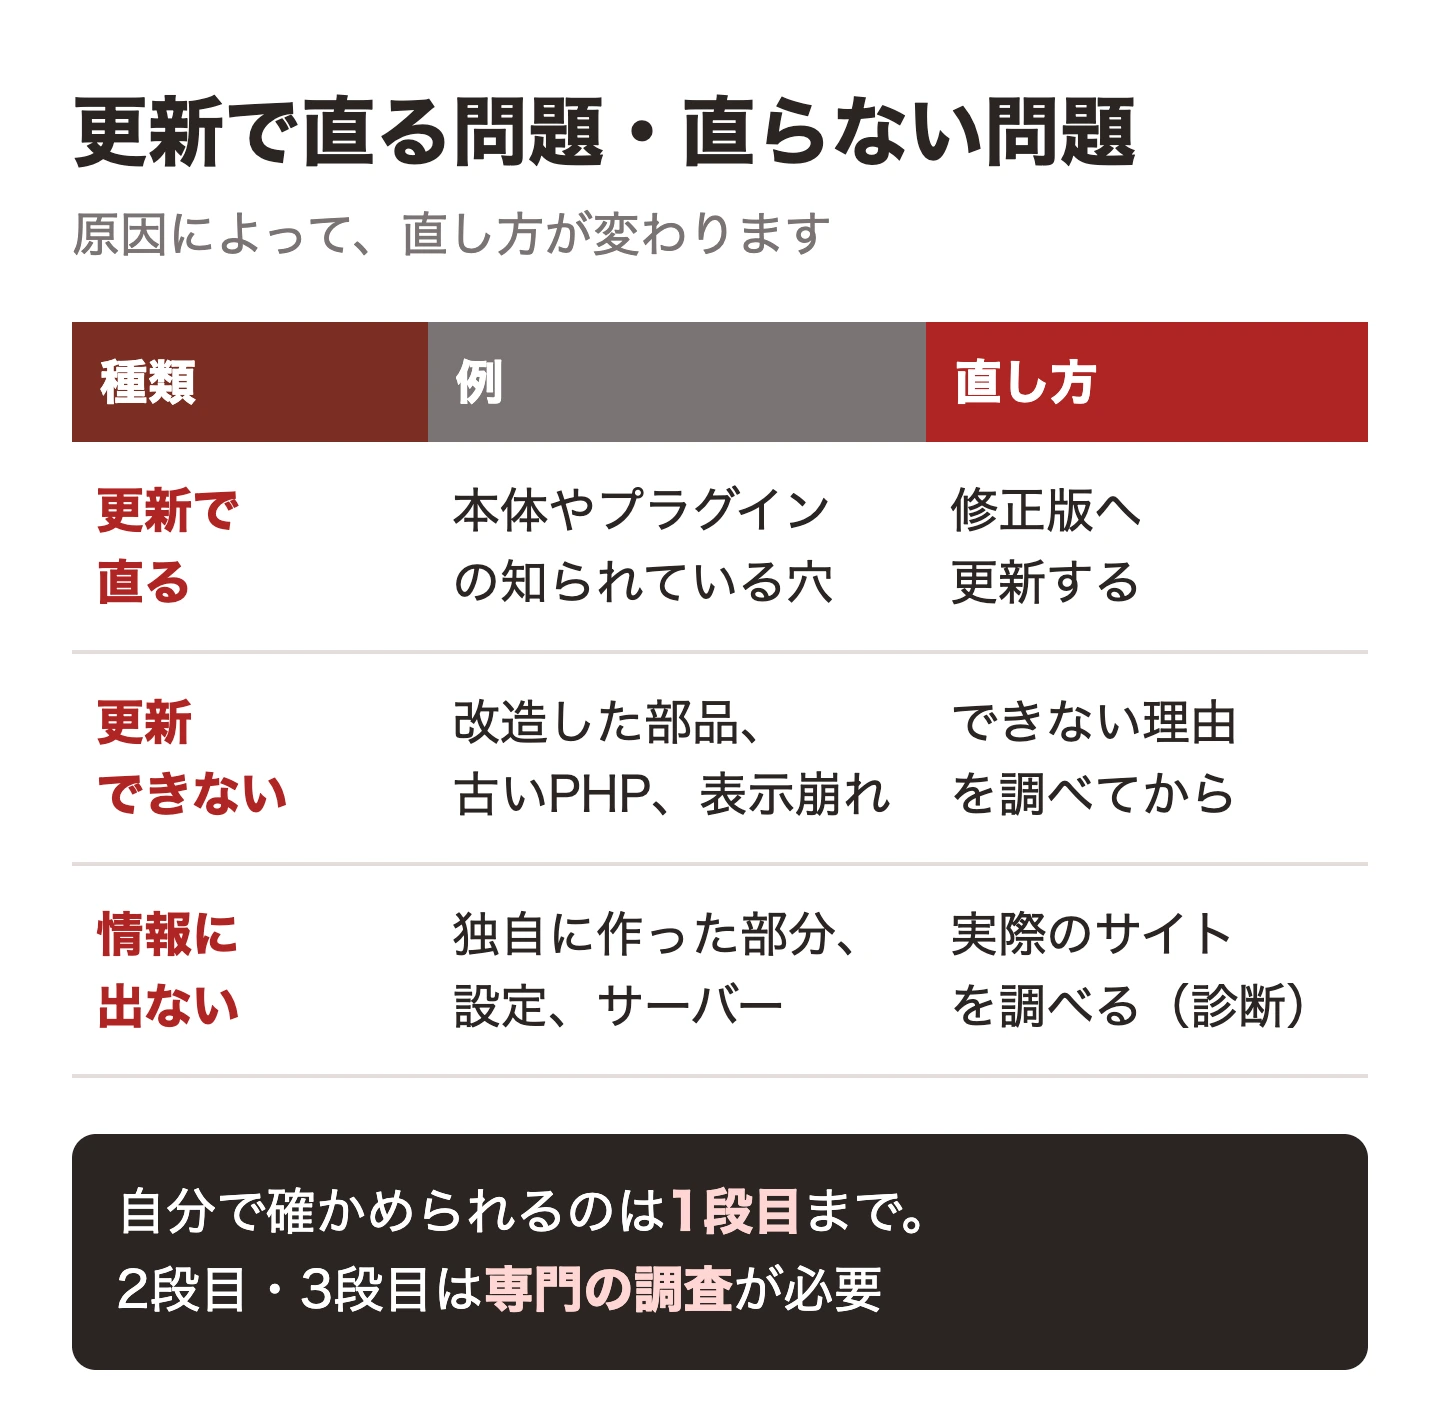
更新すれば直る問題
WordPress本体や、配布・販売されているプラグイン・テーマに見つかった、すでに知られている穴です。開発元が修正版を出しているので、更新すれば直ります。上の手順の1〜3で見つかるのは、主にこの種類です。
更新したくてもできない問題
更新すれば直ると分かっていても、更新できないことがあります。
- 制作のときにプラグインの中身を直接書き換えていて、更新すると変更が消えてしまう
- PHPが古く、新しいバージョンのWordPressやプラグインが動かない
- 更新すると表示が崩れたり、機能が止まったりする
- 開発が終わっていて、修正版が出ないプラグインを使っている
この場合は、なぜ更新できないのかという原因を調べてから、直し方を決める必要があります。無理に更新すると、サイトが表示されなくなることもあります(関連記事:WordPressのバージョンアップのリスクと対策)。
脆弱性の情報には出てこない問題
いちばん見落とされやすいのが、この種類です。
- 独自に作ったテーマや機能:制作会社がそのサイトのために作った部分は、世界中で使われているわけではないので、穴があっても公開の情報には載りません
- 設定のまちがい:管理画面に誰でも近づける、使わなくなった担当者のアカウントが残っている、権限が強すぎる、といったものです
- サーバー側の問題:サーバーのソフトや設定が古い、ほかのサイトと同じサーバーに同居している、などです
これらは、CVEやWPScanをいくら調べても出てきません。実際のサイトを外から確かめたり、作りや設定を一つずつ見たりして、初めて分かる問題です。
まとめると、自分で確認できる範囲は「バージョンが古くないか」「知られている穴に当たらないか」までです。「なぜ更新できないのか」「独自に作った部分や設定に穴はないか」は、作りを読める専門家の調査が必要な範囲になります。
「脆弱性の情報を見ること」と「脆弱性診断」の違い
ここまでの話を整理すると、脆弱性への備えには2つの段階があります。
| 確かめ方 | 分かること |
|---|---|
| 情報との照合 | 知られている穴が、使っているバージョンに当たるか |
| 脆弱性診断 | 実際のサイトに、どこから入られるおそれがあるか |
脆弱性の情報との照合は、自分でもできる大切な手入れです。一方の脆弱性診断は、実際に動いているサイトを調べ、独自に作った部分や設定の穴まで含めて、どこに危険があるかを洗い出すものです。
次のようなサイトは、一度、脆弱性診断を考えてみることをおすすめします。
- 問い合わせや会員の情報など、大切な情報を扱っている
- 独自に作ったテーマや機能が多い
- 長いあいだ更新できていない、または更新できない理由がある
- 制作会社や担当者が替わり、作りの中身をよく知る人がいない
診断で見つかった問題は、「更新で直る」「作り直しが要る」「設定を変えれば直る」などに分けて、優先順位をつけて直していくのが現実的です。
企業サイトが続けたい脆弱性の対策
最後に、日ごろから続けたい対策をまとめます。大切なのは、一度やって終わりにせず、続けられる形にしておくことです。
1. 更新を「誰が・いつ・どう確かめて」行うか決める
更新は、担当者が決まっていないと止まってしまいます。月に1回など時期を決め、更新の前に控え(バックアップ)を取り、更新の後に表示や問い合わせフォームを確かめる、という流れを決めておきましょう。
2. 使っていないプラグインとテーマを消す
停止しているだけでは、ファイルは残っています。使っていないものは削除し、プラグインの数そのものを減らすことが、穴を減らすいちばん確かな方法です。
3. 更新が止まったプラグインを置きかえる
長いあいだ更新されていないプラグインは、穴が見つかっても直されないおそれがあります。似た機能のプラグインへの置きかえや、必要な機能だけを作り直すことを考えましょう。
4. ログインを守る
推測されにくいパスワードにする、2段階の認証を入れる、管理画面に入れる場所(ネットワーク)を限る、使わなくなった担当者のアカウントを消す、などです。
5. 控え(バックアップ)を取り、戻せることを確かめる
控えは、取っているだけでは安心できません。いざというときに元に戻せるかを、一度は試しておきましょう。
6. サーバーとの役割分担を決める
WordPressの更新は制作会社や社内の担当者、サーバーのソフトの更新はサーバー会社、というように、誰がどこまで面倒を見るのかを決めておきます。ここがあいまいだと、重大な脆弱性が出たときに「誰がやるのか」で迷い、対応が遅れます。
あわせて、不正な通信をふせぐ仕組み(WAF)をサーバー会社が用意していれば、有効にしておくと安心です(関連記事:WordPressのセキュリティ対策!かんたんで効果的な方法6つ)。
乗っ取られたかもと思ったら
次のような様子があれば、すでに入り込まれているおそれがあります。
- 見覚えのない管理者のアカウントがある
- 知らないページや、別のサイトへのリンクが増えている
- 検索結果に、自社と関係のない言葉が出る
- スマートフォンで開いたときだけ、別のサイトへ飛ばされる
- サーバー会社から「不正なプログラムが見つかった」と連絡が来た
気づいたときに、まずやることは次の4つです。
- 慌ててファイルを消さない:どこから入られたかの手がかりが消えてしまいます
- 今の状態の控えを取る:調べるための材料になります
- パスワードを変える:WordPressの管理者だけでなく、サーバーやデータベースのものも変えます
- サーバー会社と専門家に相談する:被害の範囲と、入られた原因を調べてもらいます
控えから元に戻すだけでは、穴が残ったままのことが多く、同じ方法でまた入られてしまいます。元に戻すことと、原因をふさぐことは、必ずセットで行いましょう(関連記事:WordPressの改ざん・ハッキング被害の解決法)。
インスパイアデザインの脆弱性診断
インスパイアデザインは、2012年からWordPressに特化して、企業や行政機関のサイトの制作と保守に携わってきました。その経験をもとに、WordPressサイトの脆弱性診断を始めました。
脆弱性への対応でいちばん難しいのは、「どこに危険があるのか」と「それは更新で直るのか、調べて直す必要があるのか」を見分けることです。当社では、WordPressの作りを知っている立場から、まずサイトの状況をうかがい、本体・テーマ・プラグイン・サーバーのどこから確かめるべきかを一緒に整理します。診断の内容や進め方は、お問い合わせの際にご案内します。
- ニュースを見て、自社のサイトが当てはまるか心配
- 更新したいけれど、表示が崩れそうで手が出せない
- 制作会社が替わり、サイトの中身がよく分からない
このようなお悩みがあれば、まずは今のサイトの状況をお聞かせください。どこから確かめるべきかから、ご相談に乗ります。
よくある質問
WordPressはやめたほうがいいですか?
やめる必要はありません。狙われやすいのは手入れされていないサイトで、WordPressそのものではありません。更新の体制を整え、使っていないプラグインを減らせば、企業のサイトでも安心して使えます。ただし、更新を続ける人手がまったく確保できない場合は、作り方や運用の方法を見直す価値があります。
プラグインは使わないほうが安全ですか?
使う数が少ないほど、穴が見つかる可能性は下がります。ただし、問い合わせフォームやセキュリティ対策など、信頼できるプラグインを使ったほうが安全な機能もあります。「なんとなく入れたもの」を減らし、入れるものは更新が続いているかを確かめて選ぶのがおすすめです。
サーバー会社が更新してくれるなら、何もしなくて大丈夫ですか?
サーバー会社の自動更新は助かりますが、対象が本体だけ、または条件に当てはまるサイトだけのこともあります。プラグインやテーマ、独自に作った部分までは面倒を見てもらえないことが多いので、自社でも確かめる仕組みを持っておきましょう。
無料のツールで調べれば十分ですか?
無料のツールや、脆弱性の情報との照合で分かるのは、主に「知られている穴」です。それだけでも大切な手入れですが、独自に作った部分や設定の穴は見つかりません。大切な情報を扱うサイトや、作り込んだサイトは、脆弱性診断も考えてみてください。
まとめ
- WordPressの脆弱性は、本体・テーマ・プラグイン・サーバーの4か所に潜んでいる
- 2026年9月の本体の重大な脆弱性は、7.1.2などの修正版で直っている。自分のサイトのバージョンを確かめる
- 狙われるのは「WordPress」ではなく「手入れされていないサイト」
- 確かめる順番は、バージョン → プラグインとテーマの一覧 → 脆弱性の情報 → サイトヘルス
- 更新で直る問題のほかに、更新できない問題と、情報には出てこない問題がある。後の2つは原因を調べてから直す
- 対策は「続けられる体制」にすることが大切
自社のサイトのどこに危険があるか分からない、更新したくても手が出せない、という場合は、インスパイアデザインにご相談ください。まず、原因がどこにあるのかを一緒に確かめるところから始めます。